---
# Chantage à la webcam : le courriel qui réclame une rançon en bitcoins n'a rien piraté, et le mot de passe cité vient d'une fuite ancienne
**URL:** https://lepointdujour.fr/sciences/8129-chantage-webcam-rancon-parade/
Date: 2026-10-04
Author: Christophe Cohen
Post Type: post
Summary: Depuis les premières vagues de l'été 2018, Cybermalveillance.gouv.fr n'a relevé aucun cas où la menace de diffusion ait été mise à exécution.
Categories: Sciences et espace
Featured Image: https://lepointdujour.fr/wp-content/uploads/2026/10/03-chantage-webcam-pretendue-piratee-une-scaled.jpg
---
Reste à comprendre pourquoi un message aussi précis, parfois expédié depuis l'adresse même de sa cible, ne prouve en réalité aucune intrusion.
Pour aller plus loin, lire notre article dédié : [le faux support technique et l'alerte qui bloque l'écran](https://lepointdujour.fr/sciences/7977-faux-support-technique-parade/).
## Le chantage à la webcam prétendue piratée, un courriel envoyé par milliers
Le dispositif national d'assistance et de prévention en cybersécurité a remis à jour le 1er octobre 2026 [la liste des ressources qu'il met à disposition du public](https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/liste-des-ressources-mises-a-disposition), au premier jour du mois européen de la cybersécurité, le Cybermois, qui en est à sa quatorzième édition. Parmi les vingt-cinq menaces documentées figure un procédé ancien et toujours actif : le chantage à l'ordinateur ou à la webcam prétendus piratés.
Le scénario ne varie guère. Un inconnu écrit par courriel en se présentant comme un pirate informatique. Il affirme avoir pris le contrôle de la machine de sa cible après la consultation d'un site pornographique, dit détenir des vidéos compromettantes filmées par la webcam, et menace de les diffuser aux contacts personnels ou professionnels. **La rançon réclamée va de quelques centaines à plusieurs milliers d'euros**, le plus souvent en bitcoin ou en litecoin, parfois en coupons prépayés. Certains messages nomment un logiciel espion, Pegasus ou Varenyky, pour donner du poids à la menace. Le dispositif public classe cette escroquerie sous le nom de cryptoporno dans [sa fiche réflexe consacrée au sujet](https://www.cybermalveillance.gouv.fr/tous-nos-contenus/fiches-reflexes/chantage-a-lordinateur-ou-a-la-webcam-pretendus-pirates).
## Trois procédés qui donnent au message son air de vérité
Le premier procédé est l'adresse d'expéditeur. Dans certaines campagnes, le courriel semble envoyé depuis la boîte de la personne visée, ce qui suggère une prise de contrôle totale. L'explication est bien plus banale : l'adresse affichée dans un message n'est qu'un champ déclaratif, falsifiable sans compétences particulières. Le procédé porte un nom, le spoofing, et il consiste à habiller un envoi d'une identité qui n'est pas la sienne.
Le deuxième procédé est le mot de passe. Certains messages citent un identifiant réellement utilisé par le destinataire. Là encore, cela ne démontre aucune intrusion : le mot de passe provient d'une compromission antérieure, revendue entre criminels. Les escrocs misent sur deux habitudes répandues, le fait de garder longtemps le même mot de passe et celui de le réutiliser sur plusieurs services. Le lien avec les bases de comptes dérobées est direct, comme le détaille notre article récent sur [l'hameçonnage fabriqué à partir de données volées](https://lepointdujour.fr/sciences/7931-fuite-donnees-hameconnage-personnalise/).
Le troisième procédé est la peur elle-même. Le texte est écrit pour provoquer une réaction immédiate et couper court à la réflexion, exactement comme dans les autres escroqueries par message, à l'image de [l'usurpation de numéro de téléphone et de ses parades](https://lepointdujour.fr/sciences/8023-usurpation-numero-telephone-parade/).
## Pourquoi le piratage annoncé ne tient pas debout
L'argumentaire du dispositif public repose sur des faits mesurables. La prise de contrôle décrite n'est pas impossible en théorie, mais elle est techniquement complexe et longue à mettre en oeuvre. Or ces messages partent par milliers : leurs auteurs n'auraient matériellement pas le temps de réaliser ce qu'ils prétendent avoir fait. Beaucoup de destinataires, par ailleurs, ne possèdent pas de webcam, ou constatent que l'adresse usurpée et le mot de passe dévoilé ne servaient plus depuis des années. Le tableau ci-dessous met en regard les affirmations du message et ce qu'en dit le dispositif public :
Élément du messageCe qu'il laisse croireCe que décrit le dispositif publicExpéditeur identique à l'adresse du destinataireLa boîte de messagerie a été prise en mainUn simple affichage, falsifiable sans compétences techniquesUn mot de passe réel cité dans le texteLa machine a été inspectéeUn identifiant récupéré dans une compromission antérieureUne vidéo filmée par la webcamUn logiciel espion était installéAucune mise à exécution constatée depuis 2018Un virus nommé, Pegasus ou VarenykyUne opération ciblée et sophistiquéeUn nom repris pour impressionner, dans un envoi de masseUne rançon en cryptomonnaieUn paiement qui clôt l'affaireDe quelques centaines à plusieurs milliers d'euros, sans contrepartie
## Des campagnes recensées depuis l'été 2018
Le phénomène n'a rien de neuf. De très nombreuses vagues ont été recensées depuis l'été 2018, avec une forte recrudescence constatée en janvier 2019, et le procédé refait surface régulièrement depuis. Le dispositif public a publié son premier article d'alerte le 31 janvier 2019 et l'a [actualisé au fil des campagnes successives](https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/campagnes-darnaques-au-chantage-a-la-webcam-pretendue-piratee/).
La mécanique a essaimé. Une variante vise les propriétaires de sites Internet, à qui un prétendu pirate annonce avoir extrait la base de données du site et menace de la revendre, d'alerter les clients et de faire désindexer le site des moteurs de recherche, le tout contre une rançon en cryptomonnaie à verser sous cinq jours. Là non plus, aucun cas de passage à l'acte n'a été rapporté. Le point commun de ces campagnes est le carnet d'adresses : les adresses de contact circulent déjà sur Internet, parfois publiées dans des mentions légales, parfois revendues à des fins commerciales, parfois récupérées dans des bases dérobées.
Ce chantage se distingue de la sextorsion ciblée, où la victime connaît son maître chanteur et lui a fourni elle-même des images intimes après avoir été abusée. Ici, rien de tel : l'envoi est aveugle, et l'auteur ne sait pas à qui il écrit.
## Les gestes qui coupent court
La conduite à tenir tient en cinq réflexes. Ne pas répondre, d'abord : une réponse signale que l'adresse est active et que le message a produit son effet. Ne pas payer, ensuite, même en cas de doute, puisque aucune mise à exécution n'a jamais été démontrée et qu'un versement alimente le système. Conserver les preuves, par des captures d'écran, pour un éventuel signalement. Changer sans tarder le mot de passe dévoilé, partout où il est employé, et en choisir un solide. Signaler enfin le message, et déposer plainte au commissariat de police ou à la brigade de gendarmerie si la situation le justifie.
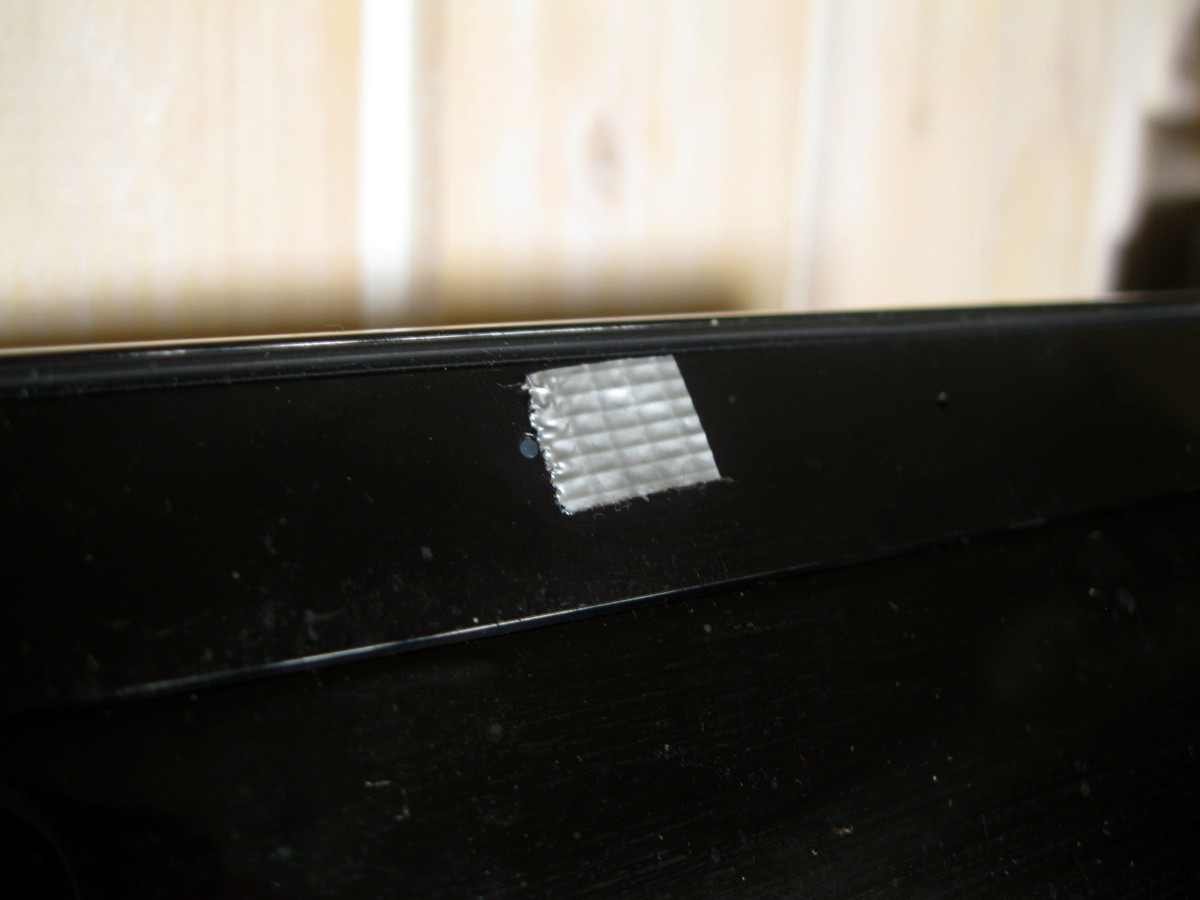Un simple ruban adhésif opaque sur l'objectif suffit à neutraliser une webcam quand elle ne sert pas. Crédit : Santeri Viinamäki, Wikimedia Commons (CC BY-SA 4.0)
La prévention relève de l'hygiène numérique ordinaire : appliquer les mises à jour de sécurité de tous les appareils, tenir son antivirus à jour, éviter les sites illicites, utiliser des mots de passe complexes et différents d'un service à l'autre, ne pas ouvrir les pièces jointes de messages inhabituels. La fiche officielle ajoute un geste matériel que la photo ci-dessus illustre : masquer l'objectif de la webcam quand il ne sert pas, un morceau de ruban adhésif opaque suffisant à l'affaire.
Un numéro vert existe pour être conseillé, le 0 805 805 817, service du ministère de l'Intérieur ouvert du lundi au vendredi de 9 heures à 18 heures 30, appel gratuit.
## Sept ans encourus, un phénomène difficile à chiffrer
Sur le plan pénal, l'incrimination principale est l'extorsion, définie par l'article 312-1 du code pénal comme le fait d'obtenir par violence, menace de violences ou contrainte la remise de fonds, de valeurs ou d'un bien quelconque. Le délit est puni de sept ans d'emprisonnement et de 100 000 euros d'amende. La peine encourue est donc lourde, mais elle suppose d'identifier des auteurs qui opèrent souvent depuis l'étranger et encaissent en cryptomonnaie, une monnaie dont la sécurité fait elle-même débat à long terme, comme le rappelle notre article de fond sur [la menace que les ordinateurs quantiques font peser sur les portefeuilles bitcoin](https://lepointdujour.fr/sciences/2135-les-ordinateurs-quantiques-une-menace-imminente-pour-la-securite-des-portefeuilles-bitcoin/).
Une nuance s'impose enfin sur l'ampleur réelle du procédé. Le dispositif public décrit des campagnes et des vagues, pas un décompte national de victimes : il recense les demandes d'assistance qui lui parviennent, ce qui laisse de côté les personnes qui suppriment le message sans rien chercher et celles qui ignorent l'existence du service. L'absence de passage à l'acte constatée jusqu'à présent, enfin, décrit un état des lieux et non une garantie définitive. Le raisonnement reste pourtant solide : un message envoyé à l'aveugle par milliers ne peut pas reposer sur un travail d'intrusion mené machine par machine. Pour suivre les prochaines publications du dispositif national pendant le Cybermois, ajouter Le Point du Jour à ses sources préférées sur Google reste le moyen le plus simple de retrouver nos articles.
---
## Categories
- Sciences et espace
---
## Navigation
- [Sciences et espace](https://lepointdujour.fr/sciences/)
- [Industrie](https://lepointdujour.fr/industrie/)
- [Énergie et environnement](https://lepointdujour.fr/energie-environnement/)
- [Maison et jardin](https://lepointdujour.fr/maison-jardin/)
---
## Footer Links
- [Accueil](https://lepointdujour.fr/)
- [Nostalgie](https://lepointdujour.fr/nostalgie/)
- [Facebook](https://www.facebook.com/profile.php?id=61566138330419)
- [Instagram](https://www.instagram.com/lepointdujour.fr/)
- [Threads](https://www.threads.com/@lepointdujour.fr)
- [Nous contacter](https://lepointdujour.fr/contact/)
- [Plan du site](/sitemap/)
- [Politique de rédaction](/redaction/)
- [Politique de confidentialité](https://lepointdujour.fr/politique-de-confidentialite/)
- [Mentions légales](/mentions-legales/)
- [Gestion des cookies](https://lepointdujour.fr/gestion-des-cookies/)
- [Tout voir](/topics/)
- [Sciences et espace](https://lepointdujour.fr/sciences/)
- [Industrie et innovation](https://lepointdujour.fr/industrie/)
- [Énergie et environnement](https://lepointdujour.fr/energie-environnement/)
- [Maison et jardin](https://lepointdujour.fr/maison-jardin/)
- [En savoir plus sur ces finalités](https://cookiedatabase.org/tcf/purposes/)